Aprovação humana em automações com IA: onde colocar o freio
Um agente que envia e-mails, apaga registros ou faz compras precisa de um freio. Entenda onde colocar aprovação humana numa automação com IA e por quê.
Uma automação comum faz sempre a mesma coisa. Um agente de IA, não: ele decide quais ferramentas usar a partir de um pedido, de um e-mail recebido ou de uma página lida. Isso dá flexibilidade, mas também abre espaço para ações que ninguém quis. Por exemplo, um texto escondido numa página pode convencer o agente a enviar dados. Um pedido ambíguo pode virar uma exclusão. Por isso, decidir onde entra a aprovação humana é uma das escolhas mais importantes no desenho de uma automação com IA.
Neste guia, você vai entender o risco que a aprovação humana combate, como classificar as ações de um agente e como configurar essas etapas numa ferramenta como o n8n.
O risco: agência excessiva
A OWASP, organização de referência em segurança de aplicações, mantém uma lista dos principais riscos de aplicações com modelos de linguagem. Um deles é a agência excessiva (LLM06:2025): a vulnerabilidade que permite ações danosas em resposta a saídas inesperadas, ambíguas ou manipuladas do modelo.
Segundo a OWASP, ela costuma ter três causas:
- Funcionalidade excessiva: o agente tem acesso a mais ferramentas do que precisa.
- Permissões excessivas: as ferramentas têm mais direitos do que a tarefa exige.
- Autonomia excessiva: ações com consequência acontecem sem nenhum ponto de conferência humana.
Repare que nenhuma dessas causas depende de o modelo ser “ruim”. Basta que ele erre uma vez, ou seja manipulado uma vez, num sistema que não tem freio.
Onde a aprovação humana é necessária
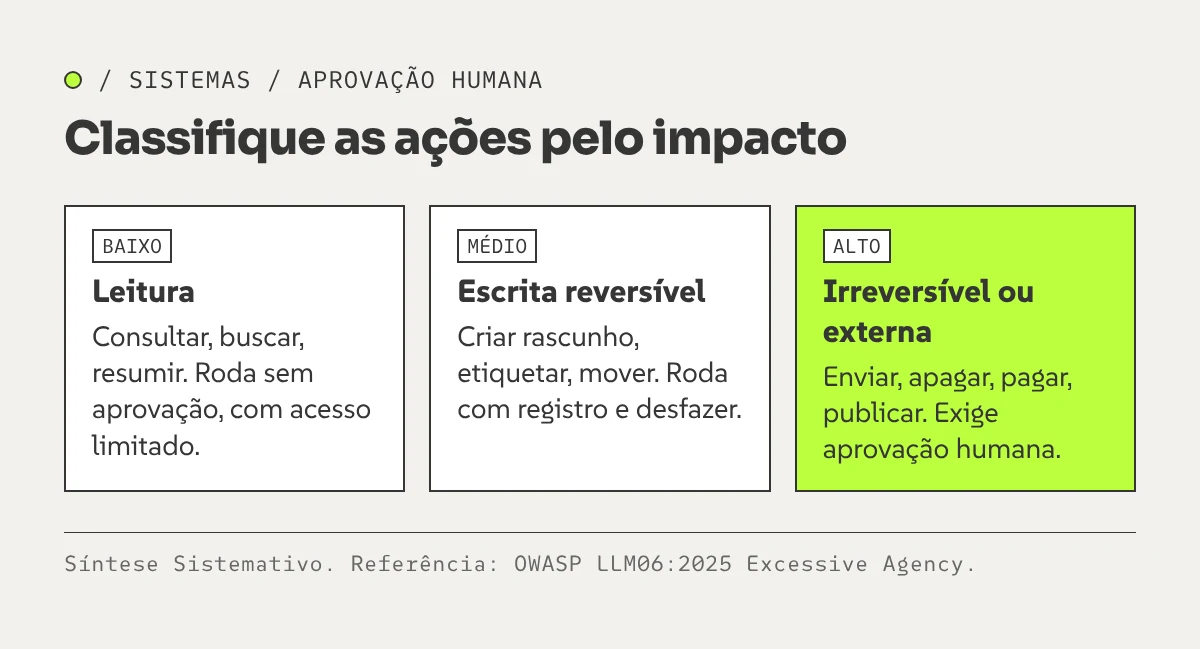
Por outro lado, nem toda ação precisa de aprovação. Se tudo exigir confirmação, as pessoas começam a aprovar sem ler. Um jeito prático é separar as ferramentas do agente em três grupos:
- Leitura: consultar dados, buscar informações, resumir documentos. Em geral, podem rodar sem aprovação, desde que o acesso seja limitado.
- Escrita reversível: criar rascunhos, adicionar etiquetas, mover para uma pasta. Podem rodar com registro e possibilidade de desfazer.
- Ação irreversível ou externa: enviar mensagens, apagar dados, fazer pagamentos, publicar conteúdo. Essas pedem aprovação humana antes de acontecer.
Outras proteções da OWASP
A aprovação humana é uma das defesas, mas não a única. A mesma página da OWASP recomenda:
- Menor privilégio: cada ferramenta com o mínimo de acesso necessário, como um banco de dados só para leitura.
- Ferramentas específicas: preferir uma ferramenta que faz uma coisa a uma ferramenta genérica, como acesso livre ao terminal.
- Autorização no sistema de destino: validar cada pedido no sistema que vai executá-lo, em vez de confiar que o modelo decidiu bem.
- Registro e limites: logs, monitoramento e limite de chamadas ajudam a perceber e conter danos mais cedo.
Como configurar a aprovação no n8n
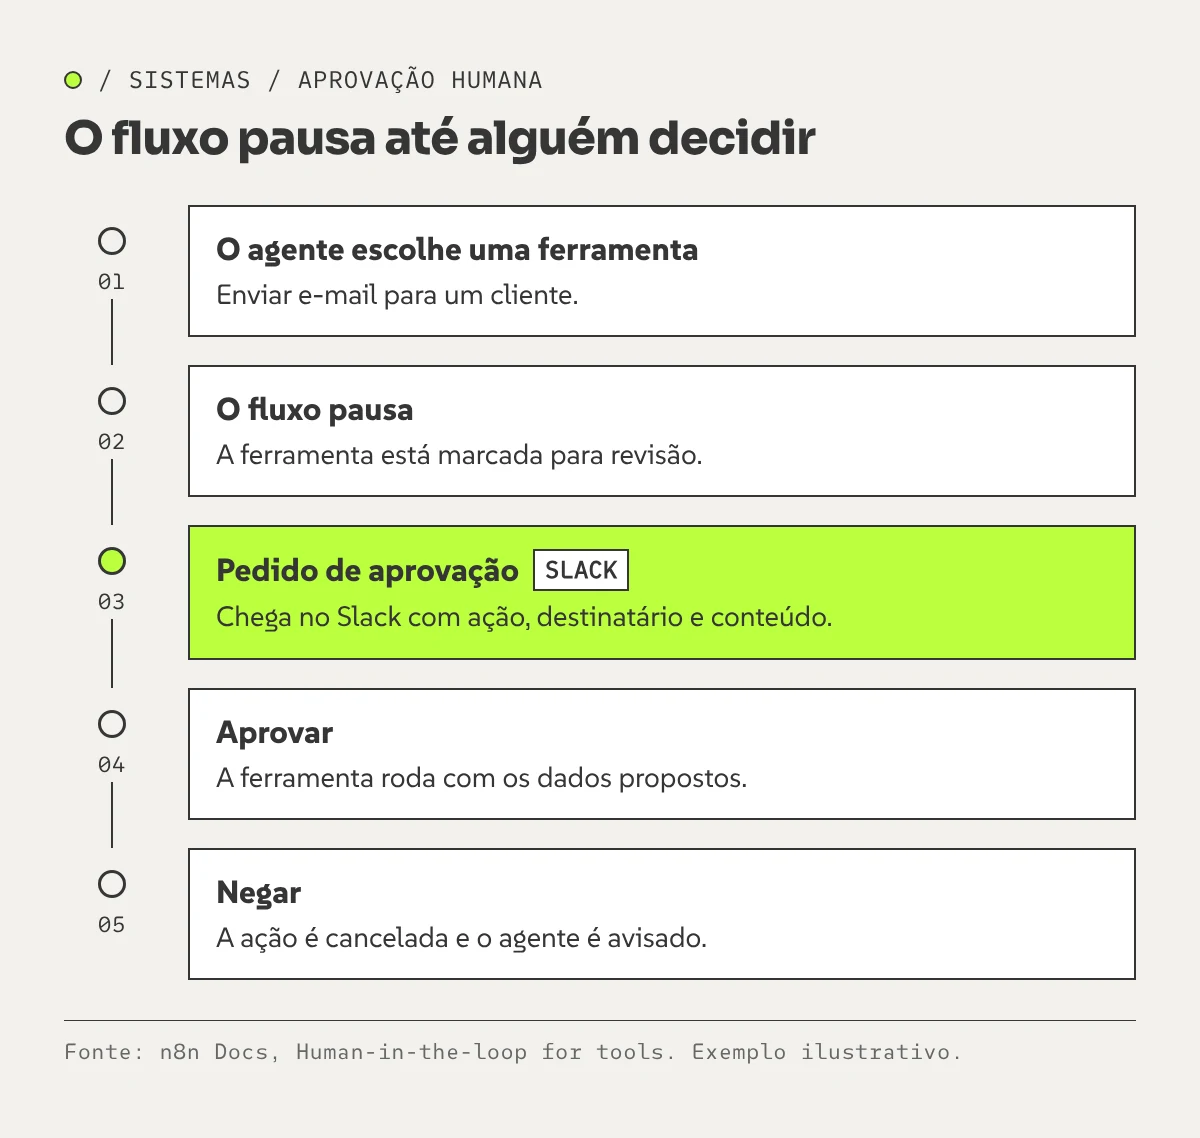
O n8n tem um recurso de aprovação humana para chamadas de ferramentas do agente de IA. Segundo a documentação, quando uma ferramenta exige revisão, o fluxo pausa até alguém escolher entre aprovar, e a ferramenta roda com os dados que a IA indicou, ou negar, e a ação é cancelada, com o agente informado da recusa.
O pedido de aprovação pode chegar por vários canais, como o chat do próprio n8n, Slack, Discord, Telegram, Microsoft Teams, Gmail, WhatsApp Business, Google Chat e Outlook. Além disso, o canal de revisão pode ser diferente do canal que a pessoa usa para conversar com o agente.
O que torna uma aprovação humana útil
Uma etapa de aprovação só protege se a pessoa entender o que está aprovando. Por isso, o pedido deve mostrar a ação, o destinatário, o conteúdo e o motivo. Assim, aprovar vira uma decisão informada, e não um clique automático.
Esse cuidado conversa com o que vimos em o que é MCP, em que a própria especificação recomenda manter uma pessoa no circuito com poder de negar ações. Afinal, o agente pode propor muito, mas quem responde pelas consequências continua sendo quem aprova.
/ Conexões
Próximas conexões
Autor
Gledson Dias